Informations tirées des pages officielles des fournisseurs, consultées le 18 octobre 2026.
Tu regardes la page d'un VPN et tu lis « kill switch », « double VPN », « obfuscation », « RAM-only », « split tunneling ». Chaque fournisseur utilise ses propres noms, parfois pour la même fonction. Résultat : difficile de savoir ce qui compte vraiment avant de payer. Ce guide explique chaque option en mots simples, dit ce qu'elle ne fait pas, et donne son nom exact chez les six VPN de notre annuaire. À la fin, tu sauras quelles options regarder selon ton usage, et lesquelles sont surtout du marketing.
L'essentiel en 30 secondes
Le kill switch coupe internet si le VPN se déconnecte, pour que ton adresse IP réelle ne soit pas exposée. C'est l'option de base à vérifier.
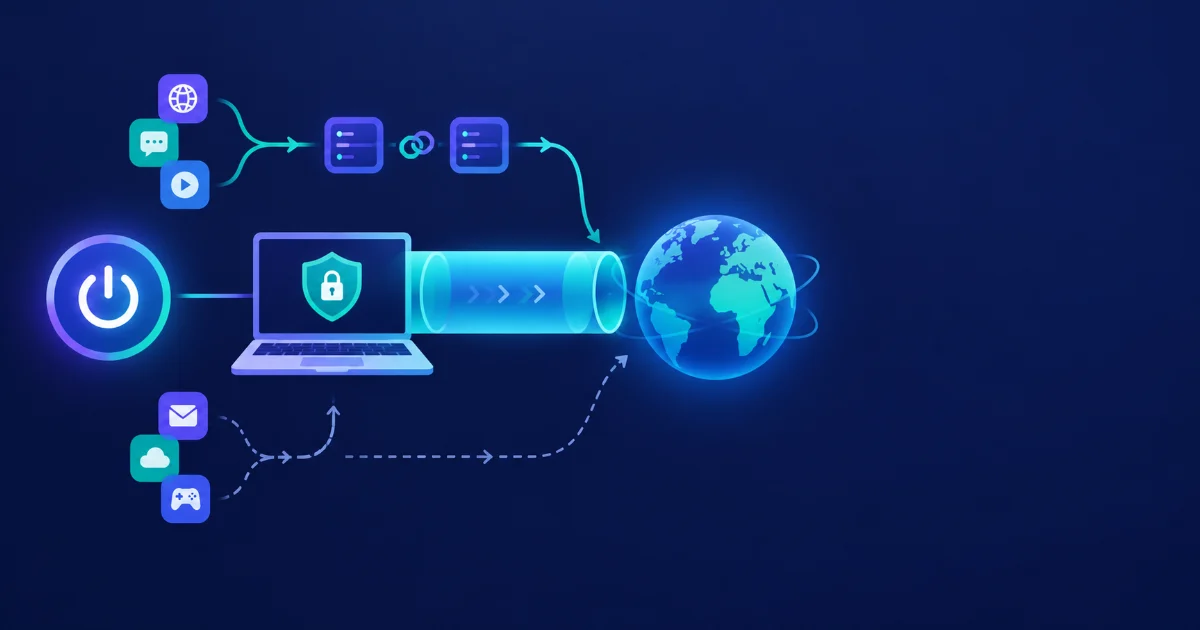
Le split tunneling te laisse choisir quelles applications passent par le VPN et lesquelles gardent ta connexion normale.
Le multihop fait passer ta connexion par deux serveurs au lieu d'un. Il ralentit la connexion et n'apporte pas deux fois plus d'anonymat.
L'obfuscation masque le fait que tu utilises un VPN, utile sur les réseaux qui les bloquent.
Un audit indépendant a de la valeur seulement si on sait qui l'a fait, quand, et sur quoi.
Aucun VPN ne te rend anonyme : cookies, comptes connectés et habitudes de navigation continuent de te suivre.
Avant de commencer : ce qu'un VPN fait et ne fait pas
Un VPN crée un tunnel chiffré entre ton appareil et un serveur du fournisseur. Les sites que tu visites voient l'adresse IP du serveur (l'adresse qui identifie ta connexion sur internet), pas la tienne, sauf en cas de fuite. Ton fournisseur d'accès voit que tu te connectes à un VPN, mais pas le contenu de ce que tu consultes. Sur un Wi-Fi public (gare, hôtel, café), ça limite ce qu'une personne mal intentionnée peut observer.
Un VPN ne supprime pas les cookies (petits fichiers qui te reconnaissent d'une visite à l'autre), ne t'empêche pas de te faire piéger par un faux site, et ne cache rien aux services où tu es connecté. Si tu ouvres ton compte Google ou Facebook, ces services savent toujours qui tu es. Le fournisseur de VPN voit aussi ton trafic pendant que tu es connecté : tu déplaces la confiance de ton fournisseur d'accès vers lui. C'est pour ça que les options de confiance, plus bas, comptent autant que les options techniques.
Les options essentielles, à vérifier avant tout
Ce sont les quatre points à comprendre avant de choisir un service : que se passe-t-il si le VPN lâche, où le trafic peut fuir, ce que le fournisseur conserve et ce qui le prouve.
Le kill switch : que se passe-t-il quand le VPN lâche ?
Un VPN peut se déconnecter sans prévenir : Wi-Fi instable, changement de réseau, serveur qui redémarre. Sans protection, ton appareil repart sur la connexion normale et expose ton adresse IP réelle, parfois pendant un téléchargement en cours. Le kill switch (littéralement « interrupteur d'arrêt ») est un disjoncteur : il coupe internet tant que le VPN n'est pas revenu.
Exemple concret : tu travailles dans le train et le Wi-Fi décroche une seconde. Sans kill switch, ton ordinateur peut envoyer quelques requêtes sans protection. Avec, rien ne sort tant que le tunnel n'est pas rétabli.
Ce qu'il ne fait pas : il ne protège pas avant que le VPN soit connecté. Va vérifier dans les réglages de l'application qu'il est bien activé.
Les fuites DNS, IPv6 et WebRTC
Une fuite, c'est une partie de ton trafic qui sort du tunnel sans que tu le saches. Trois sources reviennent souvent :
Le DNS (l'annuaire d'internet, qui traduit le nom d'un site en adresse). Si tes demandes passent par ton fournisseur d'accès au lieu du VPN, il voit quels sites tu visites.
L'IPv6 (la version récente des adresses internet). Un VPN qui ne gère que l'ancienne version peut laisser passer le trafic IPv6 hors du tunnel.
Le WebRTC (une technologie des navigateurs pour les appels vidéo) peut, dans certains cas, révéler ton adresse IP réelle.
Proton VPN annonce une protection contre les fuites DNS, et Hide.me un support natif de l'IPv6 pour éviter les fuites de ce côté. Un test de fuite ponctuel (beaucoup de sites en proposent) donne une indication, pas une garantie.
No-log : que promet vraiment le fournisseur ?
Une politique no-log décrit ce que le fournisseur dit ne pas conserver. Trois choses sont à distinguer : l'historique de ta navigation, les métadonnées de connexion (heure, durée, volume) et les informations de ton compte (adresse e-mail, paiement). Un fournisseur peut dire « aucun log » sur la navigation tout en gardant le volume mensuel ou ton e-mail. TunnelBear, par exemple, indique garder des données opérationnelles comme l'e-mail, la version de l'application et la consommation mensuelle. Lis la politique de confidentialité : c'est là que se trouve la vérité.
L'audit indépendant : ce qu'il prouve, et ses limites
Un audit est la vérification, par un cabinet extérieur, d'une promesse de l'entreprise. Il ne prouve pas une absence totale de collecte : il porte sur une période, un périmètre et une méthode. Un audit des applications ou de l'infrastructure ne démontre pas à lui seul une politique no-log. Avant de te fier à un audit, cherche le cabinet, la date, ce qui a été examiné et si le rapport est public. Ce que disent les fournisseurs :
NordVPN : Deloitte Lituanie a mené sa sixième évaluation de la politique no-log fin 2025 (annoncée en février 2026). Le rapport complet n'est pas public : il se consulte depuis le compte NordVPN.
Proton VPN : audit annuel par Securitum depuis 2022, avec des rapports publiés.
Surfshark : audits d'infrastructure et d'applications par SecuRing (2025) et Cure53 (2026), et vérifications no-log par Deloitte.
TunnelBear : audit annuel par Cure53, avec rapports publiés sur son site.
Windscribe : audit de son infrastructure par Packetlabs en 2024, avec rapport public, et audits de ses applications par Leviathan Security Group.
Hide.me : indique avoir été audité par un analyste indépendant de DefenseCode.
Les options selon ton usage
Elles servent à des besoins précis : tu n'as pas besoin de toutes.
Le blocage des publicités, traqueurs et sites malveillants
Cette option filtre les demandes vers des domaines connus pour la publicité, le suivi ou les logiciels malveillants, avant même que la page se charge. Elle s'appelle CleanWeb chez Surfshark, NetShield chez Proton VPN, R.O.B.E.R.T. chez Windscribe et SmartGuard chez Hide.me. TunnelBear propose une application Blocker à part. Elle ne supprime pas toutes les publicités, peut bloquer des contenus légitimes et ne remplace pas un antivirus.
Le split tunneling : protéger certaines applications seulement
Le split tunneling (« tunnel séparé ») te laisse choisir quelles applications passent par le VPN et lesquelles utilisent ta connexion normale. C'est utile si tu veux garder ton application bancaire ou ton imprimante réseau en connexion directe, tout en protégeant ton navigateur ou ton client de torrent.
Le risque : tout ce qui est exclu n'est plus protégé par le tunnel. Une mauvaise configuration peut exposer ton adresse IP réelle. Vérifie sa disponibilité sur ton système (Windows, Mac, Android, iPhone) et dans ton offre avant d'acheter. Chez NordVPN, Proton VPN, TunnelBear, Windscribe et Hide.me, il porte ce nom ou celui de Split Tunnel ; Surfshark l'appelle Bypasser.
L'obfuscation : faire reconnaître moins facilement le trafic VPN
Certains réseaux (hôtels, écoles, entreprises, certains pays) détectent et bloquent les connexions VPN. L'obfuscation (« brouillage ») rend ce trafic plus difficile à reconnaître. Ce n'est pas un outil magique : il peut ralentir la connexion et ne garantit pas l'accès. Les noms :
serveurs obfusqués chez NordVPN et Surfshark (mode camouflage) ;
Stealth chez Proton VPN ;
GhostBear chez TunnelBear ;
Stealth et WStunnel chez Windscribe.
Tor over VPN
Tor est un réseau qui fait passer ta connexion par plusieurs relais pour compliquer l'identification de son origine. Avec NordVPN (Onion Over VPN) et Proton VPN (Tor over VPN), ta connexion passe d'abord par le VPN puis entre dans Tor. C'est très privé mais plus lent.
L'IP dédiée ou fixe
Une IP dédiée est une adresse que tu es le seul à utiliser. Avantage : moins de captchas (les tests « je ne suis pas un robot ») et un accès plus facile à des services d'entreprise qui n'acceptent qu'une adresse connue. Inconvénient : ton adresse n'est plus noyée parmi des milliers d'utilisateurs, donc plus facile à relier à ton activité. NordVPN (Dedicated IP) et Surfshark (Static IP) proposent cette option. Windscribe propose des IP statiques, vendues à l'année. Hide.me parle d'IP fixes.
Le port forwarding : utile pour qui ?
Le port forwarding (« redirection de port ») ouvre une porte entrante vers ton appareil, pour que des connexions venues d'internet l'atteignent. Il sert à héberger un petit service chez soi (un NAS, un serveur média), à améliorer certains usages de partage de fichiers ou à ouvrir le NAT (le filtre de ta box) pour une console de jeux.
Ce n'est pas nécessaire à la plupart des utilisateurs, et c'est un risque si l'appareil visé n'a pas de mot de passe : n'importe qui peut alors essayer d'y accéder depuis internet. Windscribe le rappelle dans sa documentation. Côté fournisseurs :
Proton VPN et Hide.me (Dynamic Port Forwarding) le proposent ;
Windscribe propose une version éphémère incluse dans le plan Pro, et une version statique qui demande d'acheter une IP statique ;
NordVPN cite un serveur dédié avec port forwarding.
Les critères complémentaires
Ils comptent moins que les précédents pour un premier choix, mais ils complètent l'analyse.
Le multihop : deux serveurs valent-ils mieux qu'un ?
Le multihop fait passer ta connexion par deux serveurs VPN successifs : un serveur d'entrée, puis un serveur de sortie. L'idée est de compliquer le recoupement entre l'endroit d'où tu te connectes et ce que tu consultes, comme faire deux correspondances au lieu d'un trajet direct.
Ce que ça ne fait pas : doubler ta confidentialité. Le gain dépend de ce que tu cherches à éviter et de la confiance que tu accordes au fournisseur, car les deux serveurs appartiennent souvent à la même entreprise. Le prix à payer est une connexion plus lente. Le nom change selon la marque :
Double VPN chez NordVPN ;
MultiHop chez Surfshark ;
Secure Core chez Proton VPN, une architecture particulière dont le premier saut passe par un serveur en Suisse, en Islande ou en Suède ;
Multihop chez Hide.me ;
Double Hop chez Windscribe, qui décrit un routage entre l'application de bureau et un proxy de navigateur. Ce n'est donc pas un multihop en un clic.
Serveurs RAM-only : que se passe-t-il au redémarrage ?
Un serveur RAM-only (ou sans disque) fait tourner son système uniquement dans la mémoire vive. Quand on le coupe ou qu'on le redémarre, son contenu disparaît. L'intérêt : si un serveur est saisi ou piraté, il n'y a pas de disque dur contenant des résidus de journaux.
Attention aux raccourcis. RAM-only décrit où se trouvent les données, pas ce que le fournisseur collecte : un serveur en RAM pourrait quand même envoyer des journaux ailleurs. Il ne protège pas non plus contre l'observation du trafic en direct. Les deux promesses (RAM-only et no-log) se complètent seulement si elles sont toutes les deux vérifiées. Surfshark annonce des serveurs 100 % RAM-only. Proton VPN décrit pour sa part un chiffrement de disque sur ses serveurs dédiés.
Juridiction, 5, 9 et 14 Eyes
La juridiction est le pays dont les lois s'appliquent à l'entreprise. Les « Eyes » sont des alliances de pays qui s'échangent des renseignements : les 5 Eyes (États-Unis, Royaume-Uni, Canada, Australie, Nouvelle-Zélande), les 9 Eyes (avec le Danemark, la France, les Pays-Bas et la Norvège) et les 14 Eyes (avec l'Allemagne, la Belgique, l'Italie, l'Espagne et la Suède). Proton VPN est basé en Suisse, qui n'en fait pas partie. Surfshark est aux Pays-Bas, Windscribe au Canada.
Ça compte, mais l'appartenance à une alliance ne détermine pas à elle seule le niveau de confidentialité. Un pays « hors alliance » ne garantit rien si le fournisseur garde des données, et un fournisseur basé dans un pays membre peut très bien ne rien conserver. Regarde la juridiction avec le reste : politique no-log, audits, transparence.
Rapport de transparence et canari de mandat
Un rapport de transparence indique combien de demandes officielles de données le fournisseur a reçues et ce qu'il a répondu. Surfshark en publie un, mis à jour chaque trimestre. Un canari de mandat est une déclaration publiée régulièrement qui dit « nous n'avons reçu aucune demande secrète » : si elle disparaît, c'est un signal. Ce n'est pas une preuve en soi. Cherche-le dans les publications du fournisseur, sans présumer qu'il existe.
Les protocoles et le chiffrement
Le protocole est la méthode que l'application utilise pour créer la connexion chiffrée. Les plus courants : WireGuard (récent, rapide et léger), OpenVPN (plus ancien et très éprouvé) et IKEv2 (stable sur mobile quand tu changes de réseau). Hide.me en annonce cinq (WireGuard, OpenVPN, IKEv2, SoftEther et SSTP), TunnelBear trois (WireGuard, OpenVPN et IKEv2) et Proton VPN deux (WireGuard et OpenVPN).
Le chiffrement rend les données illisibles sans la clé. AES-256 et ChaCha20 sont deux méthodes considérées comme solides, Proton VPN cite les deux. Le nom d'un algorithme ne prouve pas à lui seul que toute l'application est bien faite : c'est une base, pas un argument de vente.
Appareils et P2P
Le nombre d'appareils simultanés indique combien d'appareils peuvent utiliser le même compte en même temps : 10 chez NordVPN et Proton VPN, jusqu'à 10 chez Hide.me, illimité chez Surfshark, TunnelBear et Windscribe.
Le P2P est l'échange direct de fichiers entre particuliers, dont le torrent. Un VPN masque ton adresse IP aux autres participants, mais ne rend pas un téléchargement légal : le partage d'œuvres protégées reste illégal. Vérifie que ton VPN autorise le P2P et sur quels serveurs.
Comment s'appelle cette option chez chaque VPN ?
Option | Nom chez chaque fournisseur (d'après leurs pages officielles) |
|---|---|
Kill switch | NordVPN : Kill switch. Surfshark : Kill Switch. Proton VPN : Kill switch. TunnelBear : VigilantBear. Windscribe : Firewall. Hide.me : Kill switch, StealthGuard. |
Split tunneling | NordVPN : Split tunneling. Surfshark : Bypasser. Proton VPN : Split tunneling. TunnelBear : SplitBear. Windscribe : Split Tunneling. Hide.me : Split tunneling. |
Multihop | NordVPN : Double VPN. Surfshark : MultiHop. Proton VPN : Secure Core. Windscribe : Double Hop. Hide.me : Multihop. |
Obfuscation | NordVPN et Surfshark : serveurs obfusqués. Proton VPN : Stealth. TunnelBear : GhostBear. Windscribe : Stealth et WStunnel. |
Port forwarding | NordVPN : serveur dédié avec port forwarding. Proton VPN : inclus. Windscribe : éphémère (plan Pro) ou statique (avec IP statique). Hide.me : Dynamic Port Forwarding. |
Blocage de pubs et traqueurs | Surfshark : CleanWeb. Proton VPN : NetShield. TunnelBear : Blocker. Windscribe : R.O.B.E.R.T. Hide.me : SmartGuard. |
IP dédiée ou fixe | NordVPN : Dedicated IP. Surfshark : Static IP. Windscribe : IP statique. Hide.me : IP fixes. |
Tor | NordVPN : Onion Over VPN. Proton VPN : Tor over VPN. |
Serveurs RAM-only | Surfshark : annoncés sur 100 % de ses serveurs. |
Appareils simultanés | NordVPN et Proton VPN : 10. Hide.me : jusqu'à 10. Surfshark, TunnelBear et Windscribe : illimités. |
Ce tableau ne liste que ce que chaque fournisseur indique sur ses pages officielles. Les noms sont ceux des fonctions documentées, mais leur disponibilité dépend de la plateforme (Windows, Mac, Android, iPhone) et parfois de l'offre. Pour le détail de chaque service, consulte nos fiches : NordVPN, Surfshark, Proton VPN, TunnelBear, Windscribe et Hide.me.
Ce que chaque option fait, et ce qu'elle ne fait pas
Option | Utilité réelle | Limite à connaître |
|---|---|---|
Kill switch | Coupe internet quand le VPN se déconnecte | Vérifie dans l'application qu'il est activé |
Split tunneling | Choisir les applications qui passent par le VPN | Le trafic exclu n'est plus protégé par le tunnel |
Multihop | Ajoute un second serveur sur le trajet | Ralentit la connexion, ne garantit pas l'anonymat |
Obfuscation | Rend le trafic VPN moins reconnaissable | Ne garantit pas l'accès à tous les réseaux |
RAM-only | Pas de données conservées sur un disque après redémarrage | Ne garantit ni l'absence de journaux ni l'absence d'observation en direct |
Audit | Vérification externe d'une promesse | Limité à une période et à un périmètre précis |
Ce dont tu as vraiment besoin selon ton profil
Étudiant ou usage au café : kill switch, protection contre les fuites DNS et un budget adapté. Le reste est secondaire.
Voyageur : kill switch, et l'obfuscation si les réseaux que tu utilises (hôtel, aéroport) bloquent les VPN.
Télétravailleur : split tunneling pour garder l'accès au réseau de l'entreprise ou à l'imprimante, des protocoles stables et une politique de confidentialité claire.
Expatrié : stabilité de la connexion, nombre d'appareils et compatibilité avec ta box ou ton routeur. Regarde aussi les conditions d'utilisation de tes abonnements.
Joueur : une connexion à faible latence (le délai de réaction), le split tunneling si besoin et, parfois, le port forwarding.
Utilisateur de torrent : kill switch, règles P2P du fournisseur et, selon les cas, port forwarding.
Les options dont tu peux te passer
Ne choisis pas un VPN parce qu'il a la liste la plus longue. Quelques options sont surtout là pour impressionner :
Le multihop, si tu n'as pas de besoin particulier : il ralentit et n'apporte pas deux fois plus de confidentialité.
Les antivirus et outils de sécurité intégrés aux offres les plus chères : un navigateur et un système à jour bloquent déjà une partie des faux sites, et ces outils ne remplacent pas de bonnes habitudes.
L'IP dédiée, utile surtout pour des accès professionnels précis.
Un nombre de serveurs ou de pays impressionnant : ce chiffre dit peu de la qualité du service.
Une option avancée ne compense jamais une politique de confidentialité floue.
Comment vérifier une promesse avant d'acheter
Lis la page officielle de l'option : nom exact, plateformes concernées, offre gratuite ou payante.
Cherche la date du dernier audit, le cabinet, le périmètre et si le rapport est public.
Lis la politique de confidentialité : qu'est-ce qui est conservé (navigation, connexion, compte) ?
Vérifie la limite de l'offre gratuite : données, vitesse, appareils.
Teste la connexion (changement d'adresse IP, fuite DNS, débit) pendant la période de remboursement.
Méfie-toi des affirmations absolues : « aucune donnée », « 100 % anonyme », « à l'épreuve de tout ».
Pour comparer les services sur ces critères, lis aussi notre guide pour choisir un VPN.
Notre avis
Les options qui comptent pour la plupart des gens sont peu nombreuses : un kill switch fiable, une protection contre les fuites, une politique de confidentialité claire et un audit dont tu connais la date et le périmètre. Le split tunneling est pratique si tu as un usage précis. Le multihop, l'obfuscation et le port forwarding répondent à des besoins particuliers. Le bon réflexe reste de vérifier une option sur la page officielle et dans la politique de confidentialité avant d'acheter, plutôt que de te fier à une liste de fonctions.
L'équipe TechCave
Sources officielles consultées
Pages des fournisseurs consultées le 18 octobre 2026 :
NordVPN : fonctionnalités et annonce de la sixième évaluation no-logs
Surfshark : fonctionnalités et centre de confiance
Proton VPN : fonctionnalités et audits no-logs
TunnelBear : fonctionnalités
Windscribe : fonctionnalités et audits
Hide.me : site officiel
Dernière mise à jour : 19 octobre 2026. Les fonctions, prix et audits évoluent : si tu repères une information périmée, signale-la nous.